 Bill Gates - Denetimsiz yapay zekâ 1 milyar ölüme yol açabilirYapay zekâ
 DLSS-NR-on-AMD güncellemeleri Radeon’da %74 hız kazandırdıTeknoloji · Oyun
 The Witcher 3 Remastered 29 Eylül’de 06.00’da çıkıyorOyun
 Goncourt’da yapay zekâ krizi, gözde roman ödül listesinden çıkarıldıYapay zekâ
 Walmart’ta MSI RTX 5090 4.299,99 dolara tükendiTeknoloji
 Minecraft her gün 300.000’den fazla yeni oyuncu kazanıyorOyun
351 milyon dolardan fazla kripto varlığın Bitget’in sunucularından çalındığı, perşembe günkü bir siber saldırının ardından bildirildi. Olay, bu yıl bilinen en büyük dijital varlık hırsızlığı olarak konumlandı. Bitget, çekim işlemlerini kendi ağı üzerinde durdurduğunu açıkladı.
Saldırının, kripto sektörünü hedef alan yüksek profilli hack dalgasının son örneklerinden biri olduğu aktarılıyor. Bu olay, eylül ayında yaşanan 340 milyon dolarlık bir hacki geride bıraktı. O önceki olayda saldırganın çalınan fonların 47 milyon doları dışındaki kısmını iade ettiği belirtildi.
Sıcak cüzdanlar hedefteydi
Bitget, ihlalin internete bağlı ve aktif alım satım için kullanılan sıcak cüzdanlardan yetkisiz kripto transferlerini içerdiğini söyledi. Şirket, perşembe ve cuma günleri X üzerinden yaptığı paylaşımlarla olayın kapsamına dair bu detayı öne çıkardı. Sıcak cüzdanların doğası gereği çevrimiçi olması, saldırı yüzeyini büyüten bir unsur olarak yeniden gündeme geldi.
Çekimlerin askıya alınması, borsanın operasyonel tarafında doğrudan bir frene basıldığı anlamına geliyor. Bitget’in çekimlerin ne zaman yeniden açılacağını söylemediği belirtildi. Bu belirsizlik, olayın teknik incelemesi ile kullanıcı tarafındaki likidite beklentisinin aynı anda yönetilmesi gerektiğini gösteriyor.
Kripto borsalarında güven, saldırı anında paranın nasıl korunacağı kadar paranın ne zaman çekilebileceğiyle de ölçülüyor.
Koruma fonu maliyeti üstlenebilir
Bitget, kullanıcı koruma fonunda 464 milyon dolar bulunduğunu ve bunun hırsızlığın maliyetini karşılaması gerektiğini ifade etti. Bu tür fonlar, saldırı sonrası zararın kim tarafından ve nasıl telafi edileceği tartışmasını doğrudan paraya bağlayan mekanizmalar olarak çalışıyor. Şirketin bu rakamı özellikle vurgulaması, krizin güven boyutundan önce bilanço etkisine odaklandığını da gösteriyor.
Buna rağmen, koruma fonunun varlığı tek başına sürecin sorunsuz işleyeceği anlamına gelmiyor. Çekimlerin kapalı kalması, kullanıcıların varlıklarına erişim takvimini şirketin kararlarına bağlı hale getiriyor. Kripto borsalarında güvenin, teknik güvenlik kadar para çıkışının sürekliliğiyle de ölçüldüğü bir kez daha görünür oldu.
Kuzey Kore şüphesi öne çıktı
Bitget CEO’su Gracy Chen, ihlal ve hırsızlığın Kuzey Koreli hacker organizasyonlarının bilinen örüntüleriyle “yüksek derecede tutarlı” olduğunu söyledi. Bu grupların kripto hırsızlıklarıyla ilişkilendirildiği ve açık kaynak yazılımları hedef alarak çok sayıda kurbanı kitlesel biçimde hacklemeye çalıştığından şüphelenildiği aktarıldı. Amaç olarak da ülkenin nükleer silah programına finansman sağlama hedefi işaret edildi.
Blockchain istihbarat şirketi TRM Labs’e göre Kuzey Kore, 2026’da şimdiye kadarki tüm kripto hırsızlıklarının yaklaşık dörtte üçünün arkasında yer alıyor. Bu oran, saldırıların tekil olaylar olmaktan çıkıp süreklilik gösteren bir modele dönüştüğünü düşündürüyor. Bitget vakası da hem büyüklüğü hem de atıf yapılan aktör profili nedeniyle sektörün risk algısını yeniden sertleştirecek bir örnek olarak öne çıkıyor.
Bu yazı hakkında ifade bırakın
İlginizi çekebilir
DLSS-NR-on-AMD güncellemeleri Radeon’da %74 hız kazandırdı
DLSS-NR-on-AMD aracının geliştiricisi, 24 saat içinde Alpha 0.3.3 ve Alpha 0.4.0 sürümlerini yayımladı. GitHub sürüm no…
Walmart’ta MSI RTX 5090 4.299,99 dolara tükendi
Walmart’ın GeForce Week kampanyasında MSI GeForce RTX 5090 32 GB Gaming Trio OC modeli 4.299,99 dolar fiyatla kısa süre…
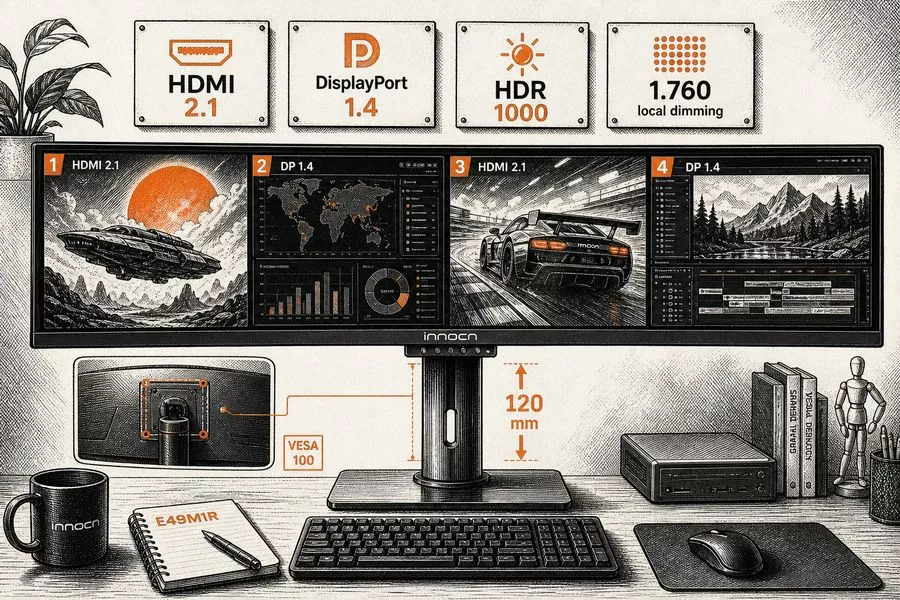
Innocn E49M1R, 49 inç düz Mini LED monitör
Innocn E49M1R, 5.120 x 1.440 çözünürlüklü 49 inç düz Mini LED ultra geniş monitör olarak tanıtıldı. Monitör 165 Hz yeni…